ANALYSE gratuite de l’exposition des vos identités
Identifiez les expositions des identités à corriger en priorité
Cartographiez les chemins d’attaque vers vos actifs critiques et obtenez un plan de remédiation priorisé, preuves à l’appui. L’analyse est gratuite, sans agent et en lecture seule, avec des résultats le jour même.
Analyse gratuite
Déploiement en moins d’une heure
Résultats le jour même
Analyse des risques RSSI-ready
Couverture des identités hybrides
Sur site
Active Directory
ADCS
Windows local
Partages SMB
Cloud et SaaS
Entra ID / Azure
Microsoft 365
Google Workspace
Google Cloud
AWS
Les décisions éclairées par l'analyse
Visualisez les chemins d’attaque. Priorisez les expositions. Agissez, preuves à l’appui.
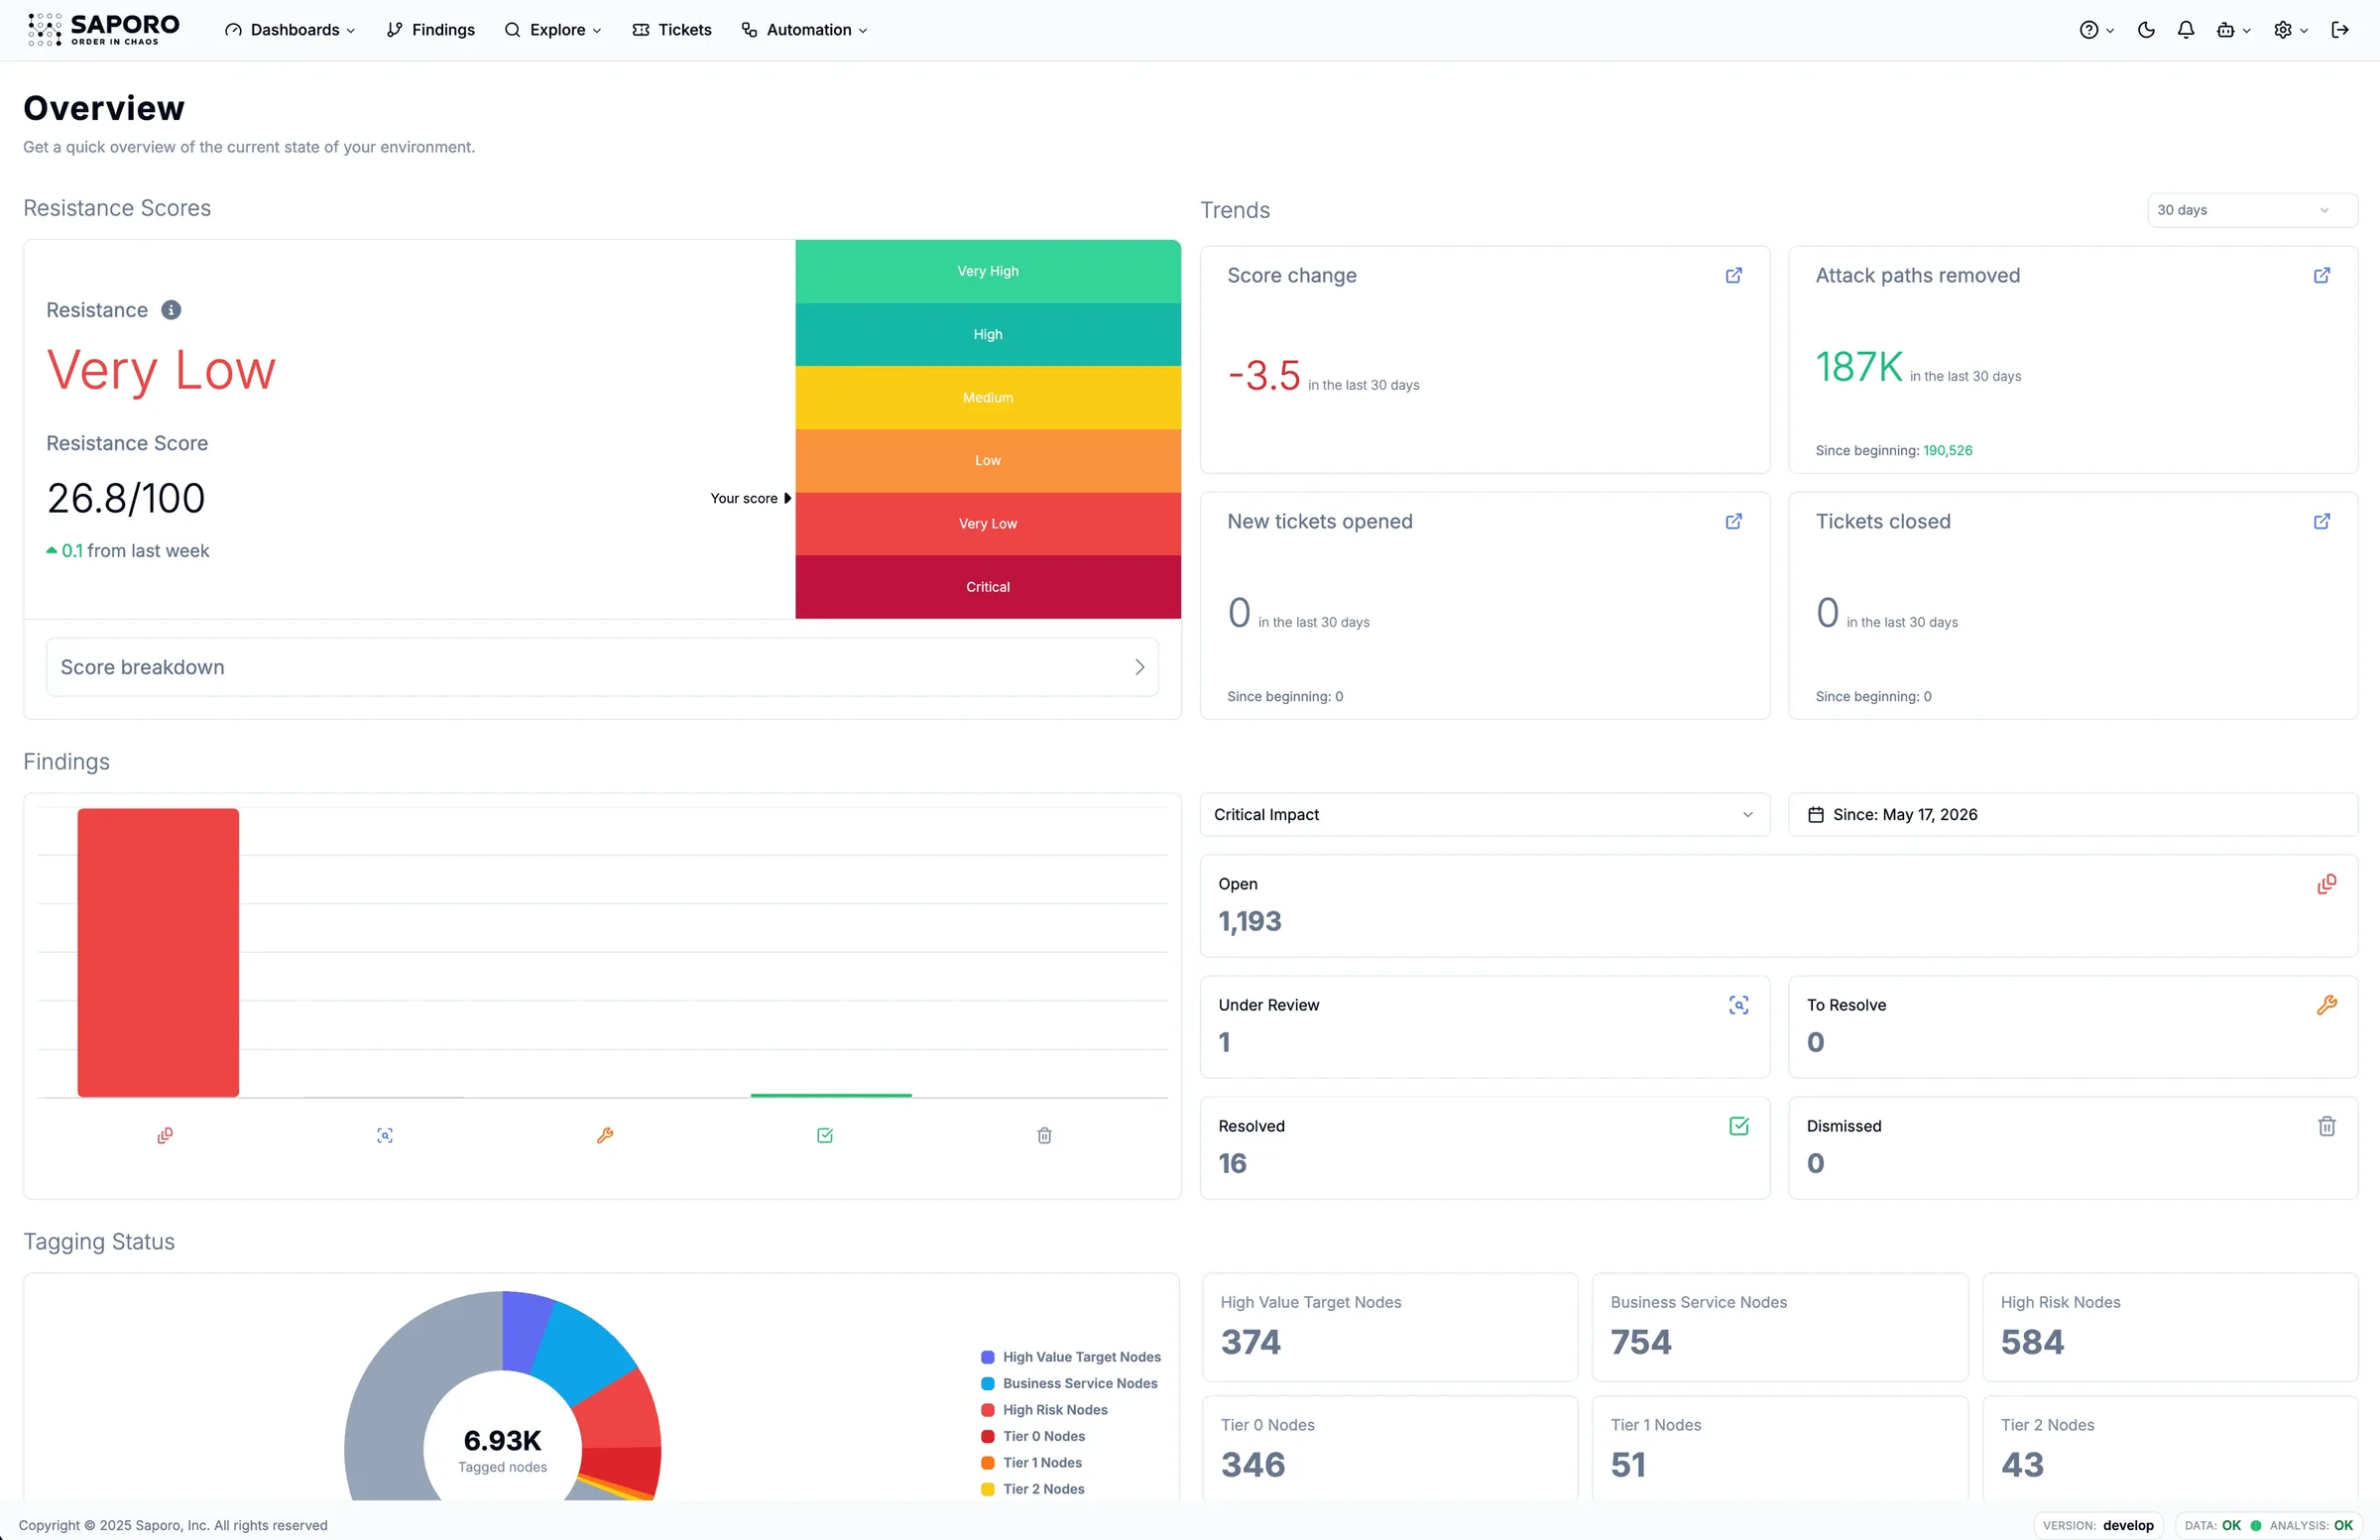
01Découverte
Qu’est-ce qui peut atteindre vos actifs critiques ?
Cartographiez les identités, les permissions et les mauvaises configurations pour identifier les chemins d’attaque pertinents dans votre environnement hybride.
Ce que vous obtenez
Les expositions qui créent de réelles opportunités d’attaque.
02Priorisation
Quelles expositions traiter en priorité ?
Priorisez les actions de remédiation selon l’exploitabilité, le potentiel de propagation et l’impact réel, au lieu de traiter chaque constat avec la même urgence.
Ce que vous obtenez
Les corrections qui réduisent le plus le risque exploitable dans votre environnement.
03Remédiation
Que doit corriger votre équipe ensuite ?
Associez chaque constat à des preuves, à une validation et à un ordre de remédiation clair que vos équipes techniques peuvent appliquer.
Ce que vous obtenez
Un backlog de remédiation pré-validé et une synthèse exécutive pour passer à l’action.
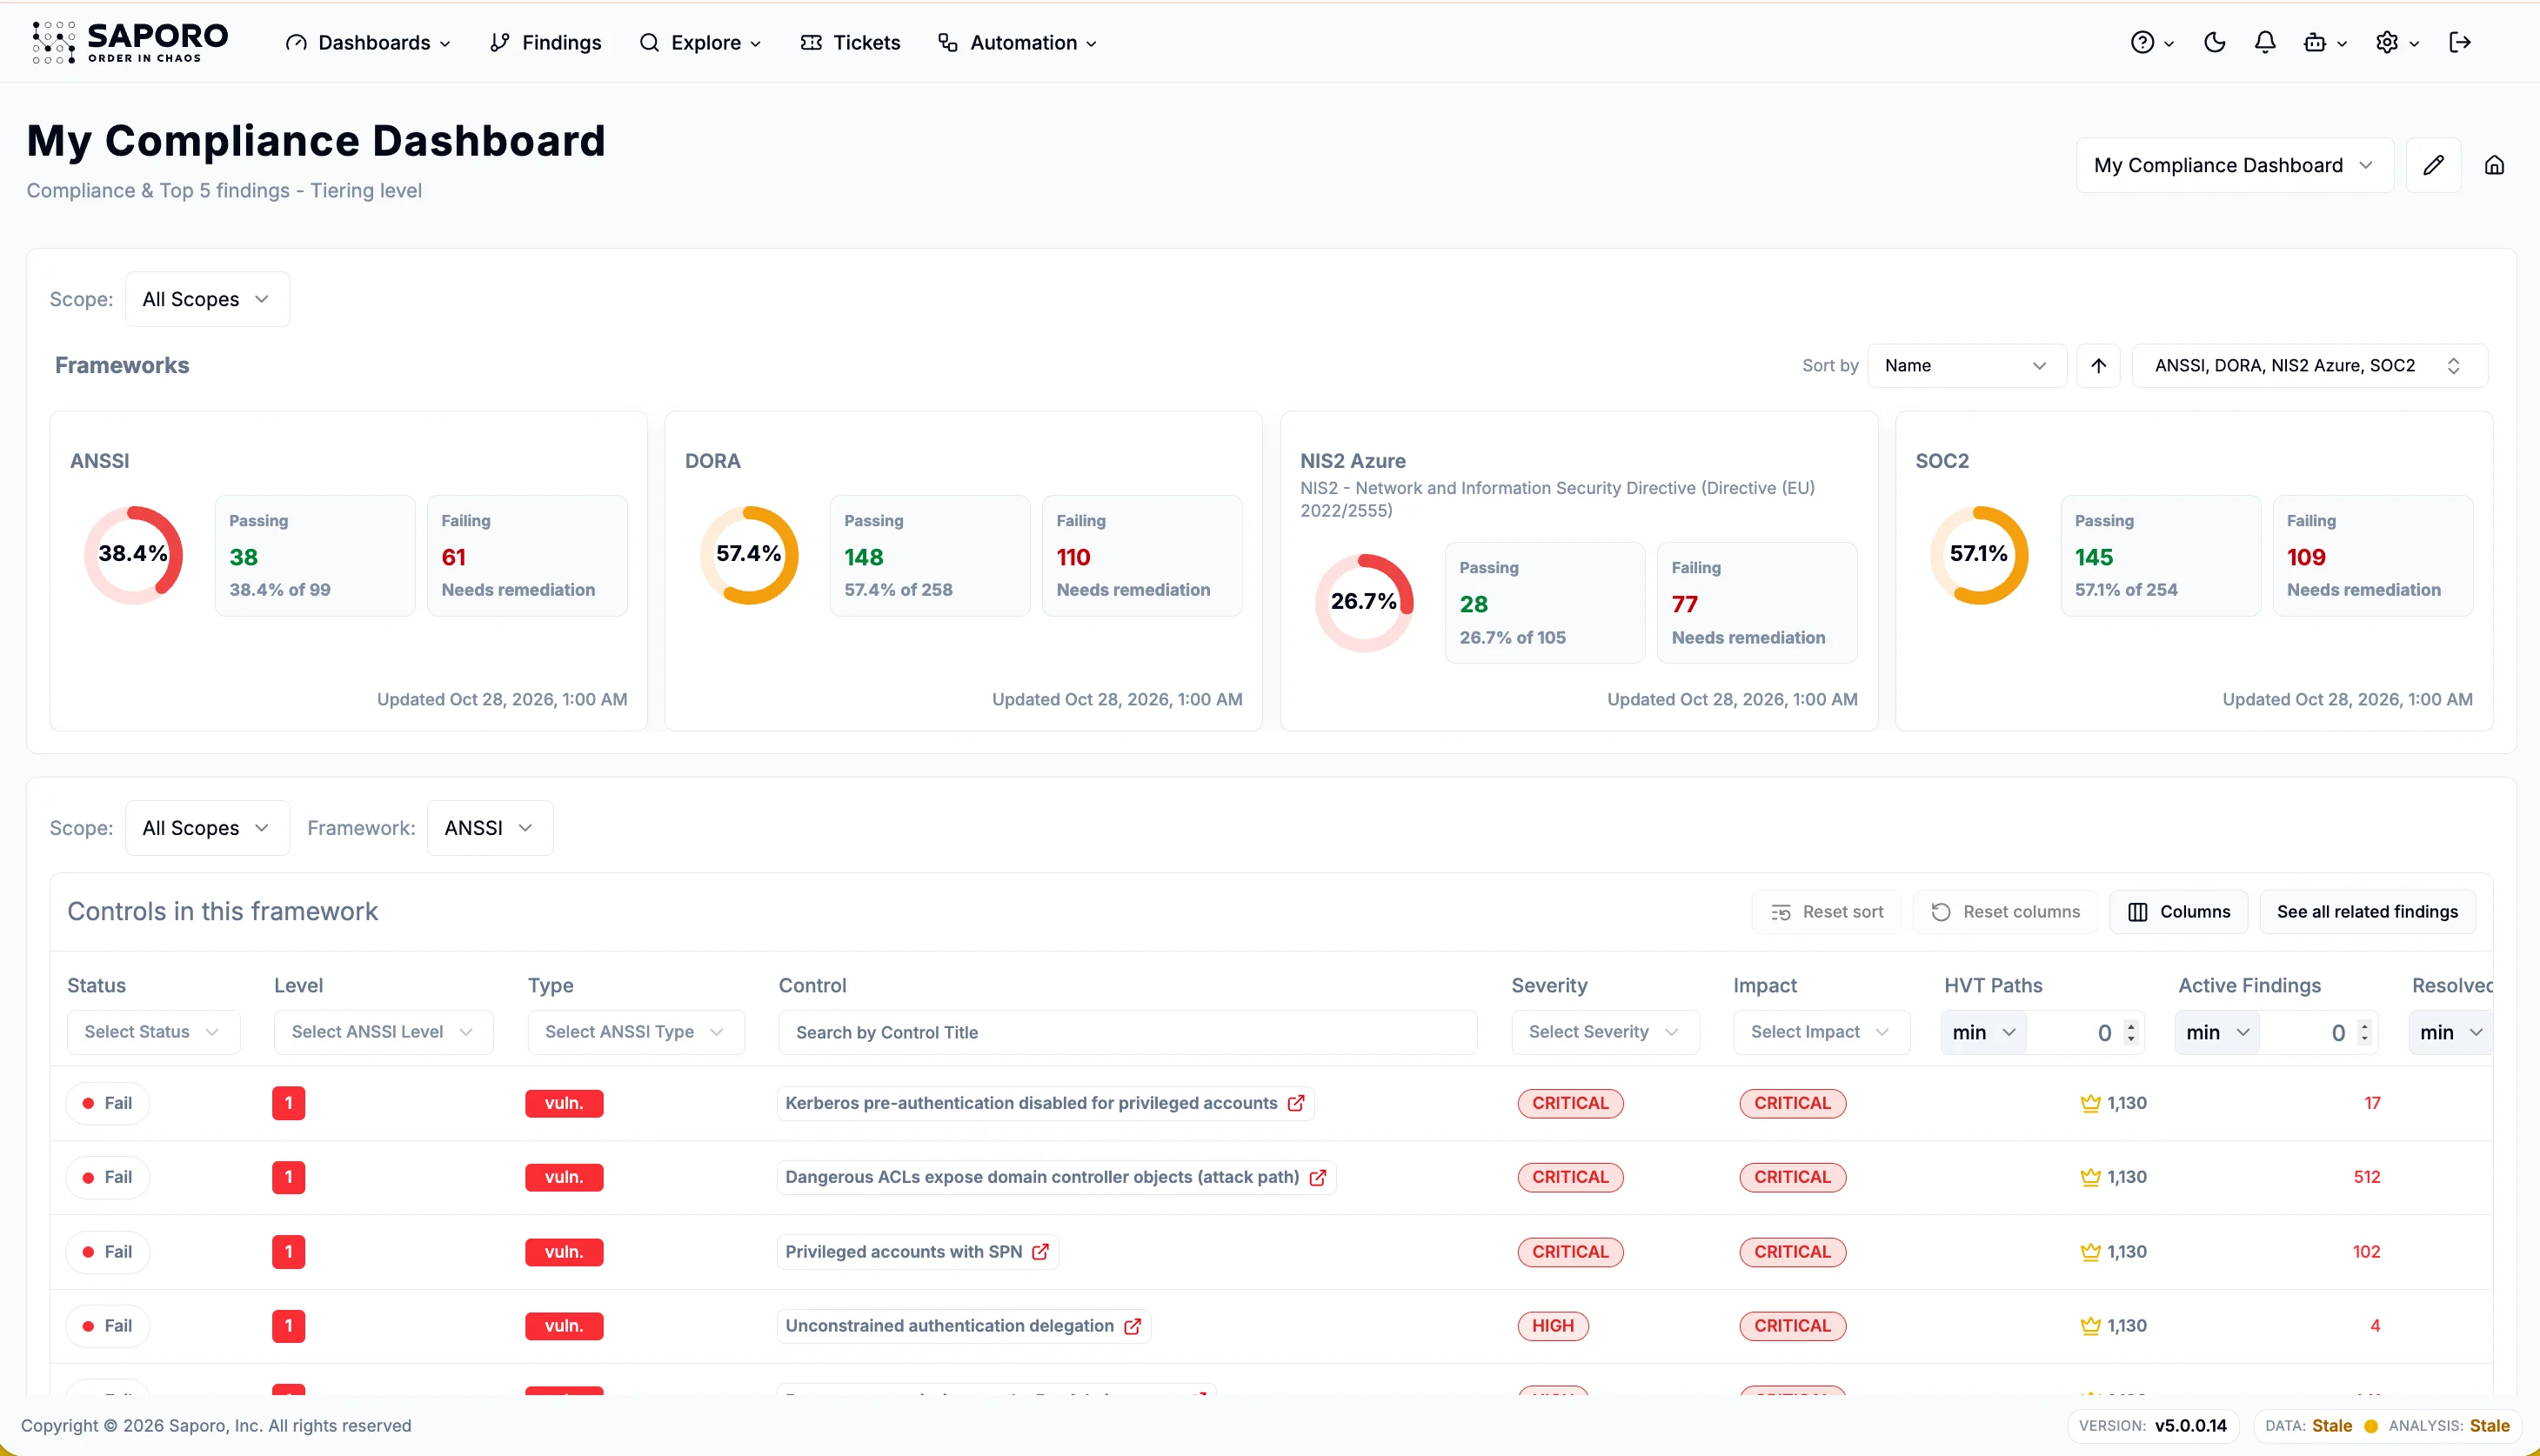
Conformité et tiering, preuves à l’appui
Identifiez les mauvaises configurations qui freinent vos scores de sécurité et de conformité.
1 000+
contrôles intégrés
Chaque constat relie la correction technique à une progression mesurable de votre conformité.
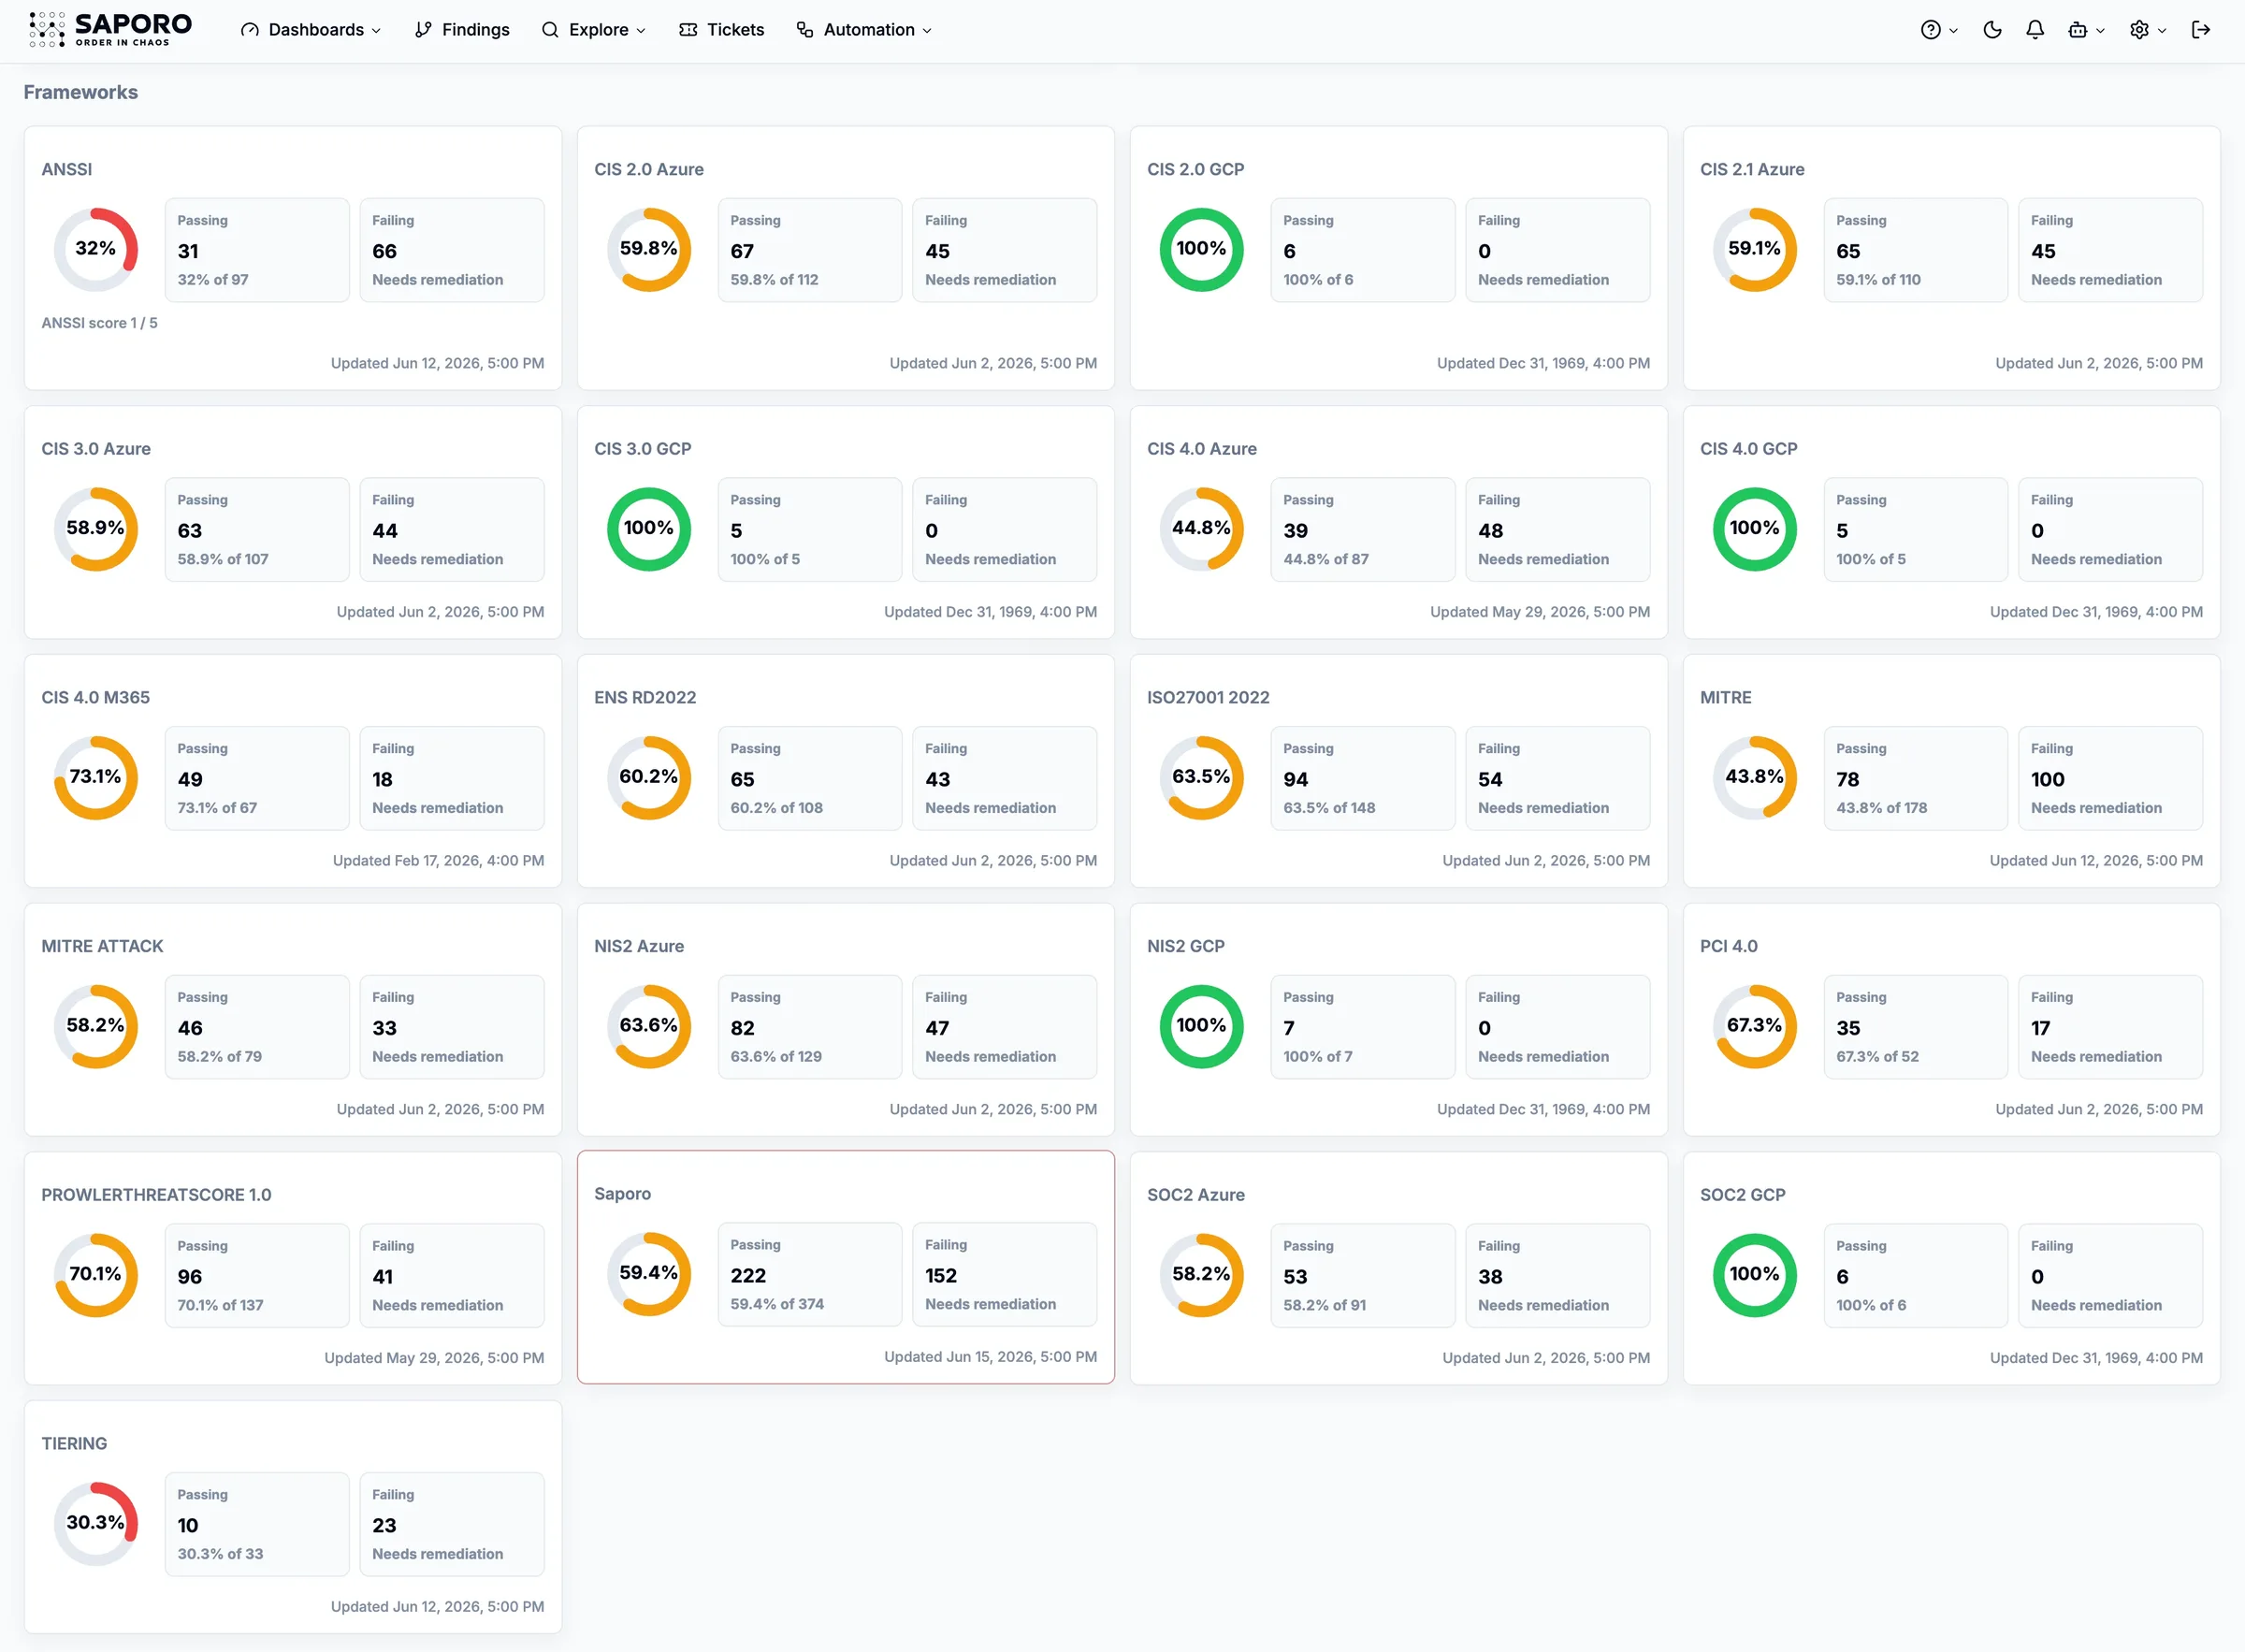
40+
référentiels couverts
Dont ANSSI, CIS, ISO 27001, NIS2, MITRE ATT&CK et Microsoft.
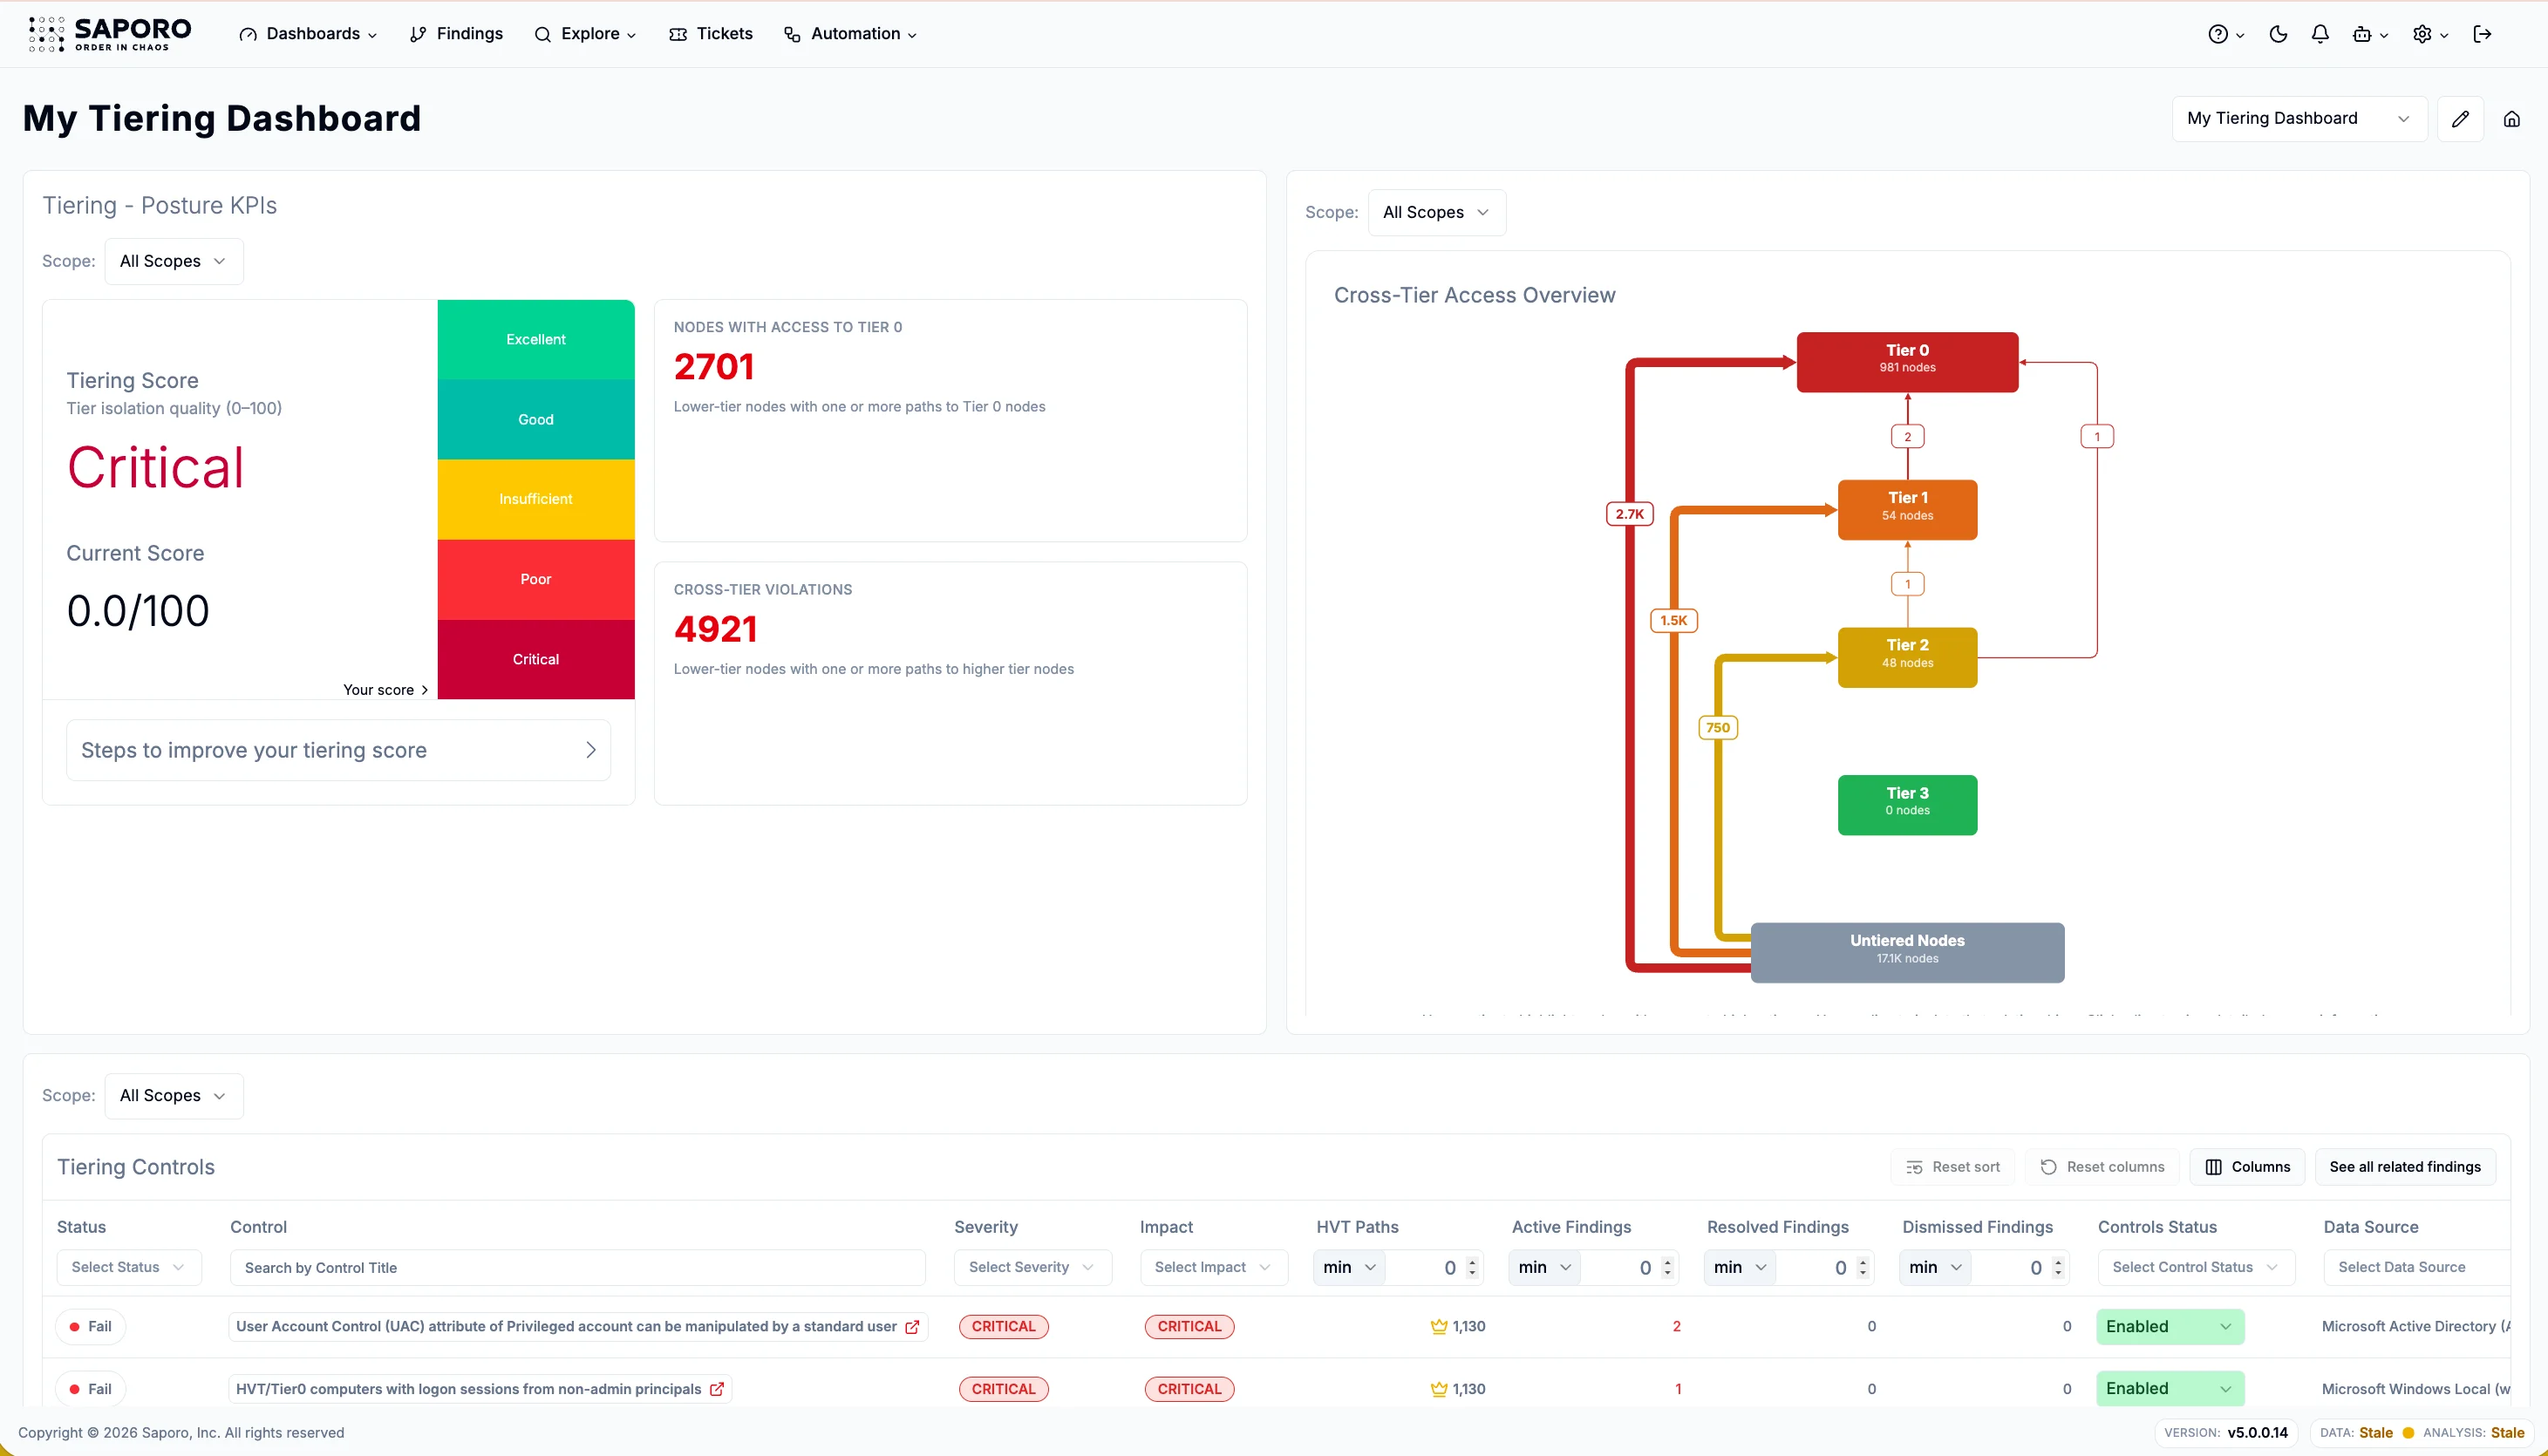
Tier 0
chemins d’attaque cartographiés
Le score de tiering montre quels comptes, groupes et délégations franchissent vos frontières entre tiers et atteignent le Tier 0.
Résultats clients
Banque privée suisse
10M+
Chemins d’attaque éliminés
Une banque privée suisse a cartographié plus de 300 000 identités et résolu des centaines d’erreurs de configuration, après un déploiement en moins d’une heure, sans perturber ses opérations bancaires.
« Saporo est un outil de défense indispensable pour toutes les organisations qui souhaitent garder une longueur d’avance dans la maîtrise des risques au sein de leurs infrastructures toujours plus complexes. »
Groupe hospitalier français
Du niveau 1 à 3
Progression ANSSI ORADAD
Un grand groupe hospitalier français a éliminé plus de 2 millions de chemins d’attaque et économisé plus de 100 heures par mois, sans impact sur les systèmes cliniques.
« Saporo offre une vue en temps réel unique des erreurs de configuration issues de différents référentiels comme ANSSI et de l’évolution des chemins d’attaque, permettant à nos équipes d’améliorer la sécurité de notre AD bien plus rapidement et avec moins de ressources. »
Sans perturbation de votre environnement
Sachez à quoi vous attendre avant de faire votre demande.
Accompagné de la mise en place aux résultats
Un ingénieur identité Saporo travaille avec votre équipe, du cadrage et de la mise en place jusqu’à la restitution des résultats.
Périmètre défini avec votre équipe
Aucun modèle de risque ni export à préparer
Déploiement en moins d’une heure
De quels accès Saporo a-t-il besoin ?
Le collecteur utilise des identités de service au périmètre limité et des accès en lecture seule. Il peut être déployé sur site ou dans votre cloud, selon le périmètre convenu pour l'analyse.
L'analyse affectera-t-elle la production ?
Non. Saporo n’exécute aucune charge malveillante ni simulation d’exploitation dans le cadre de l'analyse. L’analyse en lecture seule est conçue pour n’avoir aucun impact sur la production.
Combien de temps notre équipe doit-elle prévoir ?
Très peu. Un court appel de cadrage, un accès en lecture seule et une restitution des résultats. Le collecteur se déploie en moins d’une heure, et Saporo réalise l’analyse.
Quand recevons-nous les résultats ?
Le déploiement prend moins d’une heure. Le rapport et les constats priorisés sont livrés le jour même.
Que se passe-t-il après l’envoi du formulaire ?
Un ingénieur Saporo prend contact avec vous pour comprendre votre environnement, confirmer le périmètre de l'analyse et vous guider dans les prochaines étapes.
Gratuit. En lecture seule. Résultats le jour même.
Demandez votre analyse et identifiez les corrections qui vous mettent en danger.